如今的顶尖黑客必然都是顶尖的商人,因为他们会评估出哪些目标最简单,哪些目标最有利可图。而可能没有比脆弱企业数据库更好对付的目标了。
一般来说,企业的数据库中存储着这家公司最重要的机密:客户名单、工资记录、以及其他许多关键信息,而这些都是最容易卖出好价钱的。更何况数据库的管理员们往往不会想在安全性上精益求精,而且数据库本身常常和网络应用联系在一起,这些都是企业数据库经常受到攻击的原因。
在Verizon Business的年度计算机破坏报告中指出,在2008年的数据丢失案中,数据库破坏占据了30%。更糟糕的是,在数据入侵的统计中,数据库入侵的比率高达75%。由于敏感信息往往是储存在单独的数据库中,因此一次数据泄漏都可能导致巨大损失。
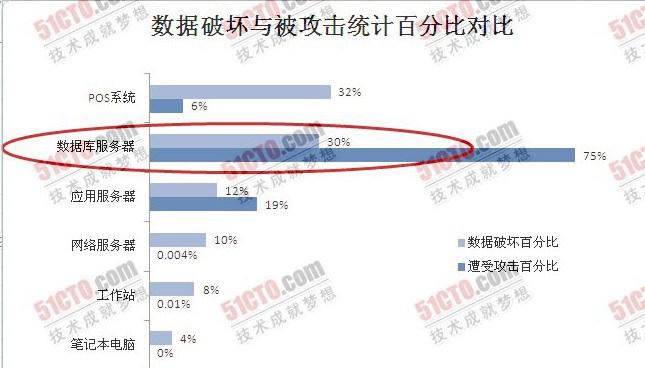
知名安全分析师Rich Mogull表示,“仔细研究一下,你会发现安全威胁在很大比例上都来自于数据库,并且大多数的信息安全管理员都是在IT网络背景下成长的,对数据库技术并不了解太多。”最近Forrester Research的研究也发现,大多数数据库管理员仅花费不到5%的时间来保证数据库的安全。
Gartner的信息安全和隐私研究主管Jeffrey Wheatman补充说,“我要说的是,在我就安全性问题开会的时候,三次里至少有两次数据库方面的人不来参加,我认为这是一个大问题,因为当你要对一个不太明白的东西进行监测或要保证它的安全,你必须请一位这方面的专家来帮助你。”
许多数据库的安全漏洞仅仅是由简单的安全工作失误造成的。在2008年的调查中,IOUG(the Independent Oracle Users Group,独立Oracle用户组织)发现,有26%的企业安装Oracle数据库的安全补丁的时间超过了6个月,而有11%的企业竟然从来没有给它们打补丁。“生产数据库往往不能在第一时间得到最新的补丁,因为这些数据库服务器的访问非常繁忙,安全人员会说‘只要不出大问题,就不要去修补它’,”漏洞评估公司QuietMove的合伙人Adam Muntner表示。
企业经常会犯一些错误,这使数据库变得更加脆弱,比如将测试数据库留在生产服务器上,或者把敏感数据链接到网络应用中,这就有可能被黑客轻松窃取。“我认为数据库面临的最大威胁就是与网络应用的链接,以及其中业务存在的逻辑漏洞,”Muntner说。
与网络应用密切联系会使数据库容易遭受SQL注入攻击,指攻击者输入SQL代码形式的字符串到网络应用的薄弱区域,他们可以攻击连接到特定网络应用的数据库,也可以利用网络应用和数据库之间的链接,对整个数据库服务器发动更广泛的攻击。跟据IBM的ISS X-FORCE安全研究团队报告,SQL注入攻击在去年成为因特网最常见的针对基于数据库的网站漏洞的攻击方式,比起2007年增长了134%。因此,应对SQL注入攻击,也需要进行全面防御。