新闻中心
消费主张 IT业界 今日观察 消费警示 曝光台 热点专栏 奇闻趣事 一语惊人 专利之窗 动态备忘
领券购
生活必须 吃货优选 学习艺术 旅游出行 手机电脑 电子电器 热血男装 热销女装
图片中心
美女欣赏 风景欣赏 艺术欣赏 实物图片 制作美图 生活图片
下载中心
手机软件 语文数学 常用软件 红绿软件 信息社政 音体美合 科学自然 英语外语
映讯频道
浓缩电影 邻国热剧 一技之长 艺术无界 教育教学 纪录之窗 战争片 动作片 情感片 国内片 喜剧片 恐怖片 科幻片 大陆剧 港澳台剧 动漫片 明星云集 欧美剧集
聚划算
数码产品 服装服饰 家电家具 装潢装饰 商旅游玩 生活必备 二手特色 健康保健
FLASH频道
MTV类 运动游戏 益智游戏 女生游戏 休闲游戏 电脑运用 有声故事 有声艺术
社会专题
美文园地 制作教程 历史天空 游山玩水 美食天下 科技科幻 天文地理 时尚酷玩 健康保健 寻医问药 有书有道 农村特色 幽默笑话 汽车电子 星新一代 教育咨询 天下军事 硬件网络 黑白社会 靓丽女人 代码效果 免费资源 便民服务 办公达人 玄幻奇幻 软件技术
关闭
当前位置:首页 → 社会专题 → 硬件网络
PE Append感染型病毒的手工修复(图)

PE_DOWNEXEC.O是上周刚发现的新的感染型样本,该病毒会感染exe文件,并新加一个节,节名为hhqg,然后病毒会修改exe文件的eip,指向这个新节,执行完毕后重新跳回原来的eip。
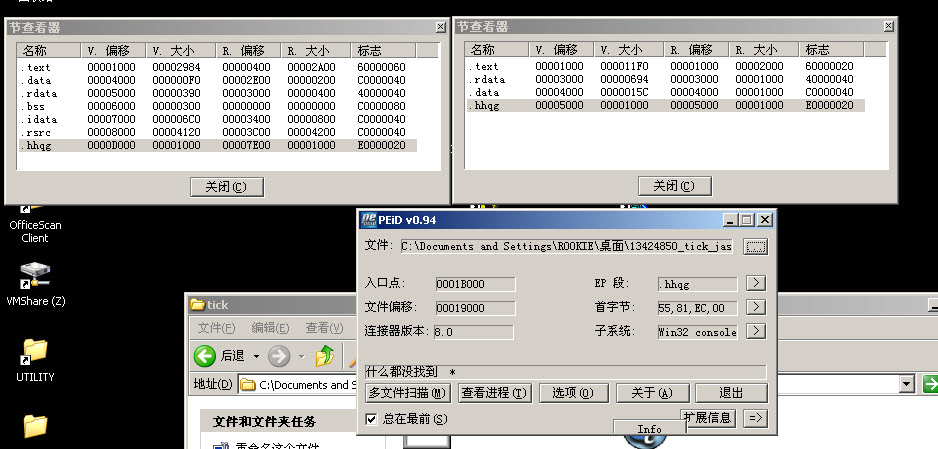
下面我们将手工修复被病毒感染的文件。OD载入,我们在text段加上内存访问断点:
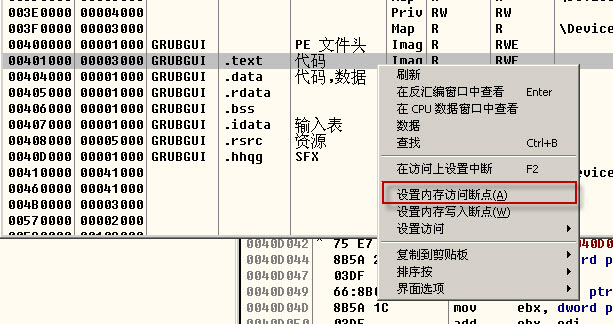
然后按F9,执行到以下位置:
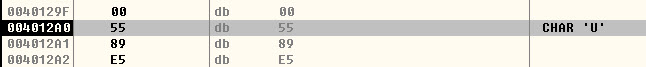
因此断定004012A0这个位置为eip。下面我们来看看这个新节做了什么事情。OD重新载入,单步到以下位置,发现一个函数:

F7进入,继续单步,发现函数:
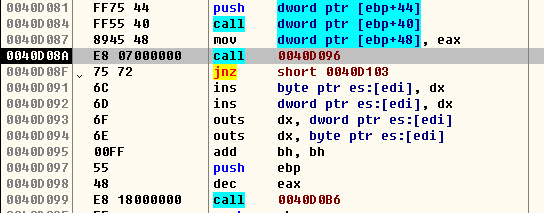
F7进入,单步:

F7进入,单步:
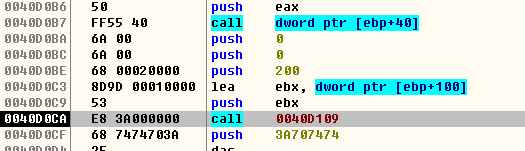
F7进入,单步:
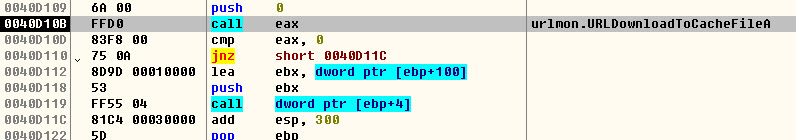
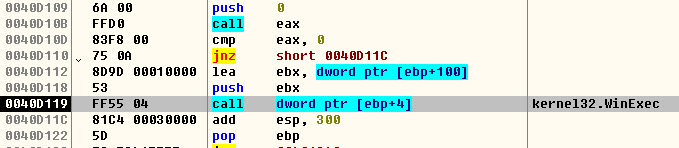
好,到这里我们发现了关键代码,新节里调用了Loadlibrary和GetProcAddress,先后获得了WinExeC和URLDownloadToCacheFileA函数,我们查看栈里面有什么内容:
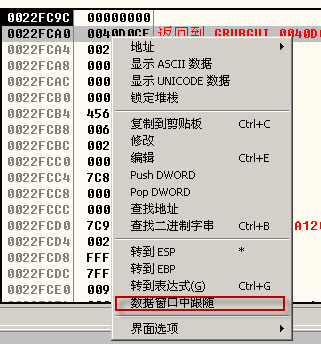

好,这里就真相大白了,新节的目的就是从网上下载一个exe文件,然后调用winexe执行。下面我们来手动修复。使用LoadPE载入这个被感染的文件,选中这个新节,删除掉:
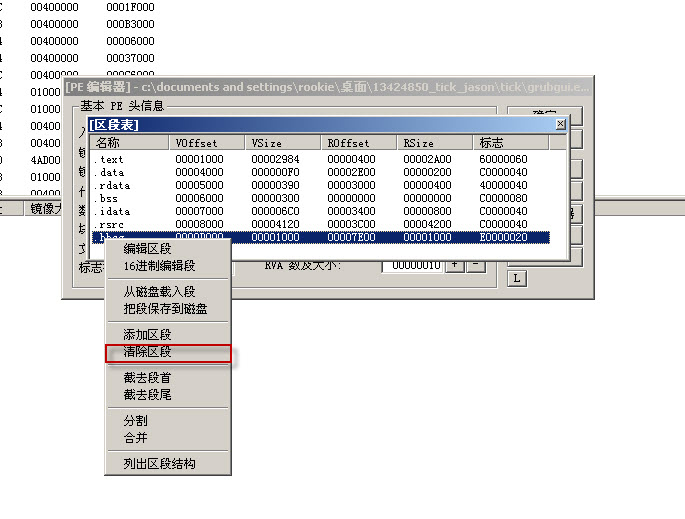
然后修复原来的EIP:
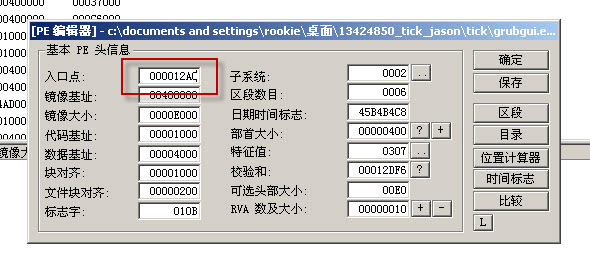
点击保存、确定。到这里还没有完成,这样的exe是不能运行的,我们必须对EXE重建:
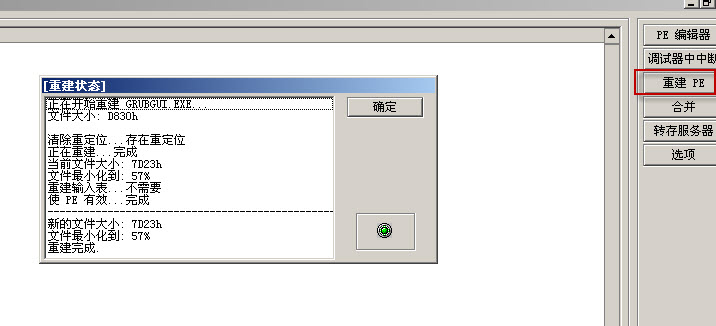
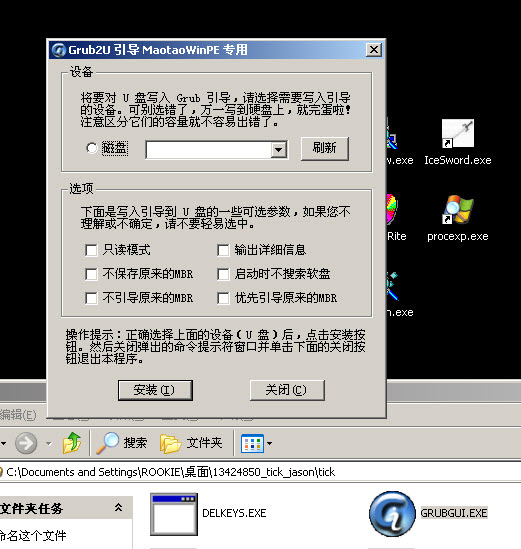
好了,这样简单的手工修复就完成了,点击运行,ok没问题,而且因为没了新节的代码,执行速度也快了很多:
≡ 提示:输入修改代码都可运行!
4
酒精度
130
顶一下
相关阅读
内容加载中……