一、什么是无线入侵蜜罐:
首先我们需要明确什么是蜜罐,在网络管理和网络安全领域存在一个定义——蜜罐,蜜罐是一种安全资源,其价值在于被扫描、攻击和攻陷。这个定义表明蜜罐并无其他实际作用,因此所有流入/流出蜜罐的网络流量都可能预示了扫描、攻击和攻陷。而蜜罐的核心价值就在于对这些攻击活动进行监视、检测和分析。说白了蜜罐就是一个假冒的系统,吸引入侵者进入,然后对其进行诱捕。通过一个实际存在的具备漏洞的系统来针对入侵者反捕获,从而对其进行快速定位。
而对于无线入侵蜜罐来说工作原理是一样的,只不过他是一个具备入侵漏洞的无线网络,吸引入侵者进入然后对其进行诱捕,从而定位其网络参数将入侵者基本信息进行收集,最终更好的对其进行防范。例如通过MAC地址过滤,IP地址封锁等方式将存在入侵可能的主机禁用,取消其连接无线网络的权限。
二、如何搭建无线入侵蜜罐系统:
那么对于普通用户和企业网络者来说如何搭建无线入侵蜜罐系统呢?蜜罐系统的搭建需要有两个因素,我们分别进行讲解。
第一是建立存在漏洞的无线网络,我们可以根据需要选择广播SSID网络ID,使用简单KEY方式进行WEP加密等。所有设置都通过无线路由器来完成,通过无线参数设置界面开启无线网络及相关参数。(如图1)

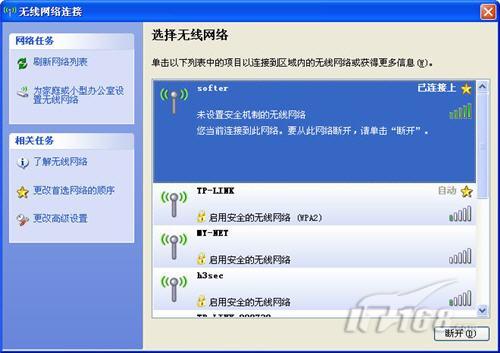
开启具备漏洞的无线网络后我们可以通过无线扫描工具针对该网络进行扫描,确认漏洞存在且稳定运行。(如图2)
第二要能够针对入侵者进行合理监控,一般我们都是通过监控制工具或网络管理程序来完成的,Sniffer类工具是不错的选择;如果是企业无线设备并具备镜像端口转发功能的话效果会更好,我们直接通过镜像端口对入侵者接入端口或总出口进行sniffer监控即可。所有数据流量将被原封不动的转发到Sniffer监控端,这样我们就可以仔细分析入侵者的网络流量以及相关数据信息了。
不过对于大部分设备和家庭用户来说拥有具备镜像端口转发功能的无线网络设备很困难,这时我们该如何实现合理监控目的呢?就笔者个人经验来说可以通过HUB来完成,虽然在实际网络应用过程中HUB容易造成广播数据包泛滥以及数据包重复转发,不过这个缺点恰恰可以帮助我们应用到无线入侵蜜罐系统的搭建中,通过在无线设备出口连接一台HUB设备,然后HUB一个接口连接上层设备或外网,另一个接口直接连接安装了Sniffer软件的监控主机,这样当入侵者连接到无线设备后必然会有相关数据包转发到HUB上,由于HUB会复制相当数据到各个端口,所以在另一个接口直接连接安装了Sniffer软件的监控主机上就能够查看到相应的网络数据,这些数据都是入侵者产生的,从而实现了对入侵者进行合理监控的目的。
三、实战搭建无线入侵蜜罐系统
下面我们就来通过实战搭建无线入侵蜜罐系统,笔者需要的设备是一台笔记本,一个HUB以及一个无线设备(可以是无线路由器)。
小提示:
在实际使用过程中我们要确保能够找到HUB而不是二层交换机,因为只有HUB这个工作于一层的设备才能够帮助我们监控数据,如果是交换机的话在一个接口接收到数据后并不会重复复制到其他接口,我们自然无法顺利监控到数据信息。
第一步:首先进入无线路由器开启SSID广播以及无线网络,当然必要时可以结合WEP加密等方式,为了更好的实现蜜罐性能笔者没有针对该无线网络进行任何加密,任何入侵者都可以连接此无线网络。
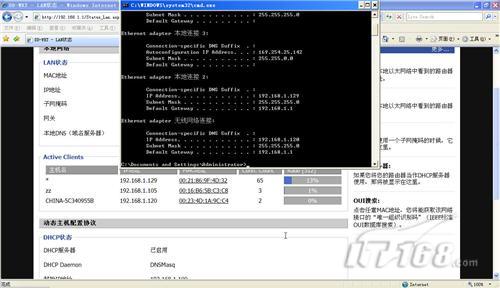
第二步:接下来等待一段时间后我们进入到无线路由器LAN状态处,查看active clients活动主机,在这里显示的是当前已经连接到无线路由器的主机。我们对比本地网络各个主机IP后可以发现一个名为ZZ的IP是192.168.1.105的主机属于非法入侵,他就是我们捕获到的入侵者,蜜罐系统吸引对方成功。(如图3)
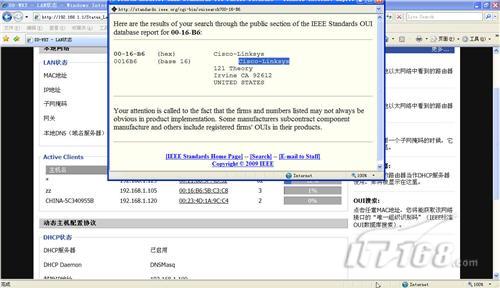
第三步:点击active clients下的非法入侵者MAC地址我们可以了解其硬件基本信息,该入侵者使用的无线网卡是linksys公司的。(如图4)
第四步:连接各个网络设备,首先是将HUB的一个接口与出口设备或上层设备(笔者的是ADSL猫)连接。(如图5)
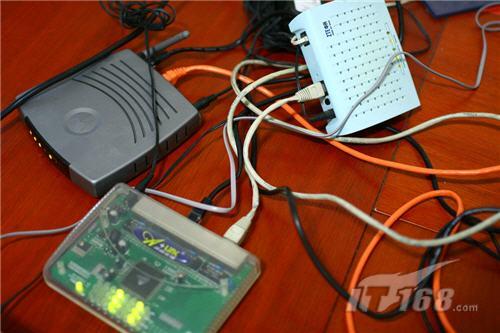
第五步:HUB的另外一个接口和无线路由器的WAN接口连接,这样通过无线路由器上网的所有数据都将通过其WAN接口发向HUB。(如图6)
